Projet académique
Laboratoire de détection d'intrusion
Simulation d'une attaque par force brute sur un serveur Linux, puis détection par analyse des journaux et dans l'outil de supervision Splunk.
- Cadre
- Projet académique
- Rôle
- Projet individuel
- Période
- Nov. 2025 · 3e année
- Organisation
- CY Tech, spécialité cybersécurité
Objectif
Comprendre la chaîne complète d’un incident, de l’attaque à sa détection, dans un laboratoire virtuel isolé composé d’une machine attaquante (Kali Linux) et d’un serveur cible (Ubuntu).
Étapes
- Simulation de l’attaque : tentatives répétées de connexion SSH, puis scénario d’intrusion réussie.
- Analyse manuelle des journaux : identification de l’adresse source, de la série d’échecs d’authentification, puis de la connexion acceptée.
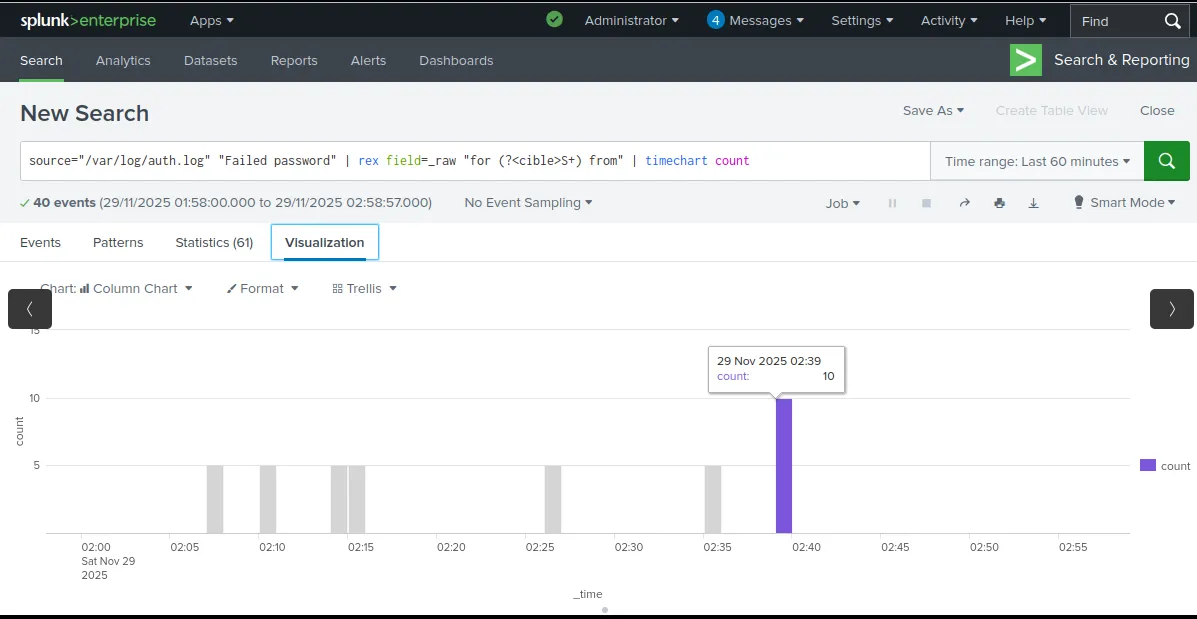
- Supervision : collecte des journaux dans Splunk en temps réel et visualisation mettant en évidence le pic anormal de tentatives.
Environnement technique
VirtualBox, Kali Linux, Ubuntu Server, OpenSSH, Splunk Enterprise.