Projet académique
Campagne de phishing simulée, analyse et plan d'action
Analyse d'une campagne de sensibilisation menée auprès de 100 collaborateurs et restitution à un comité de direction fictif, avec tableau de bord, évaluation de l'impact et feuille de route de sécurisation.
- Cadre
- Projet académique
- Rôle
- Analyste, projet individuel
- Période
- 2025 – 2026 · 3e année
- Organisation
- CY Tech, spécialité cybersécurité
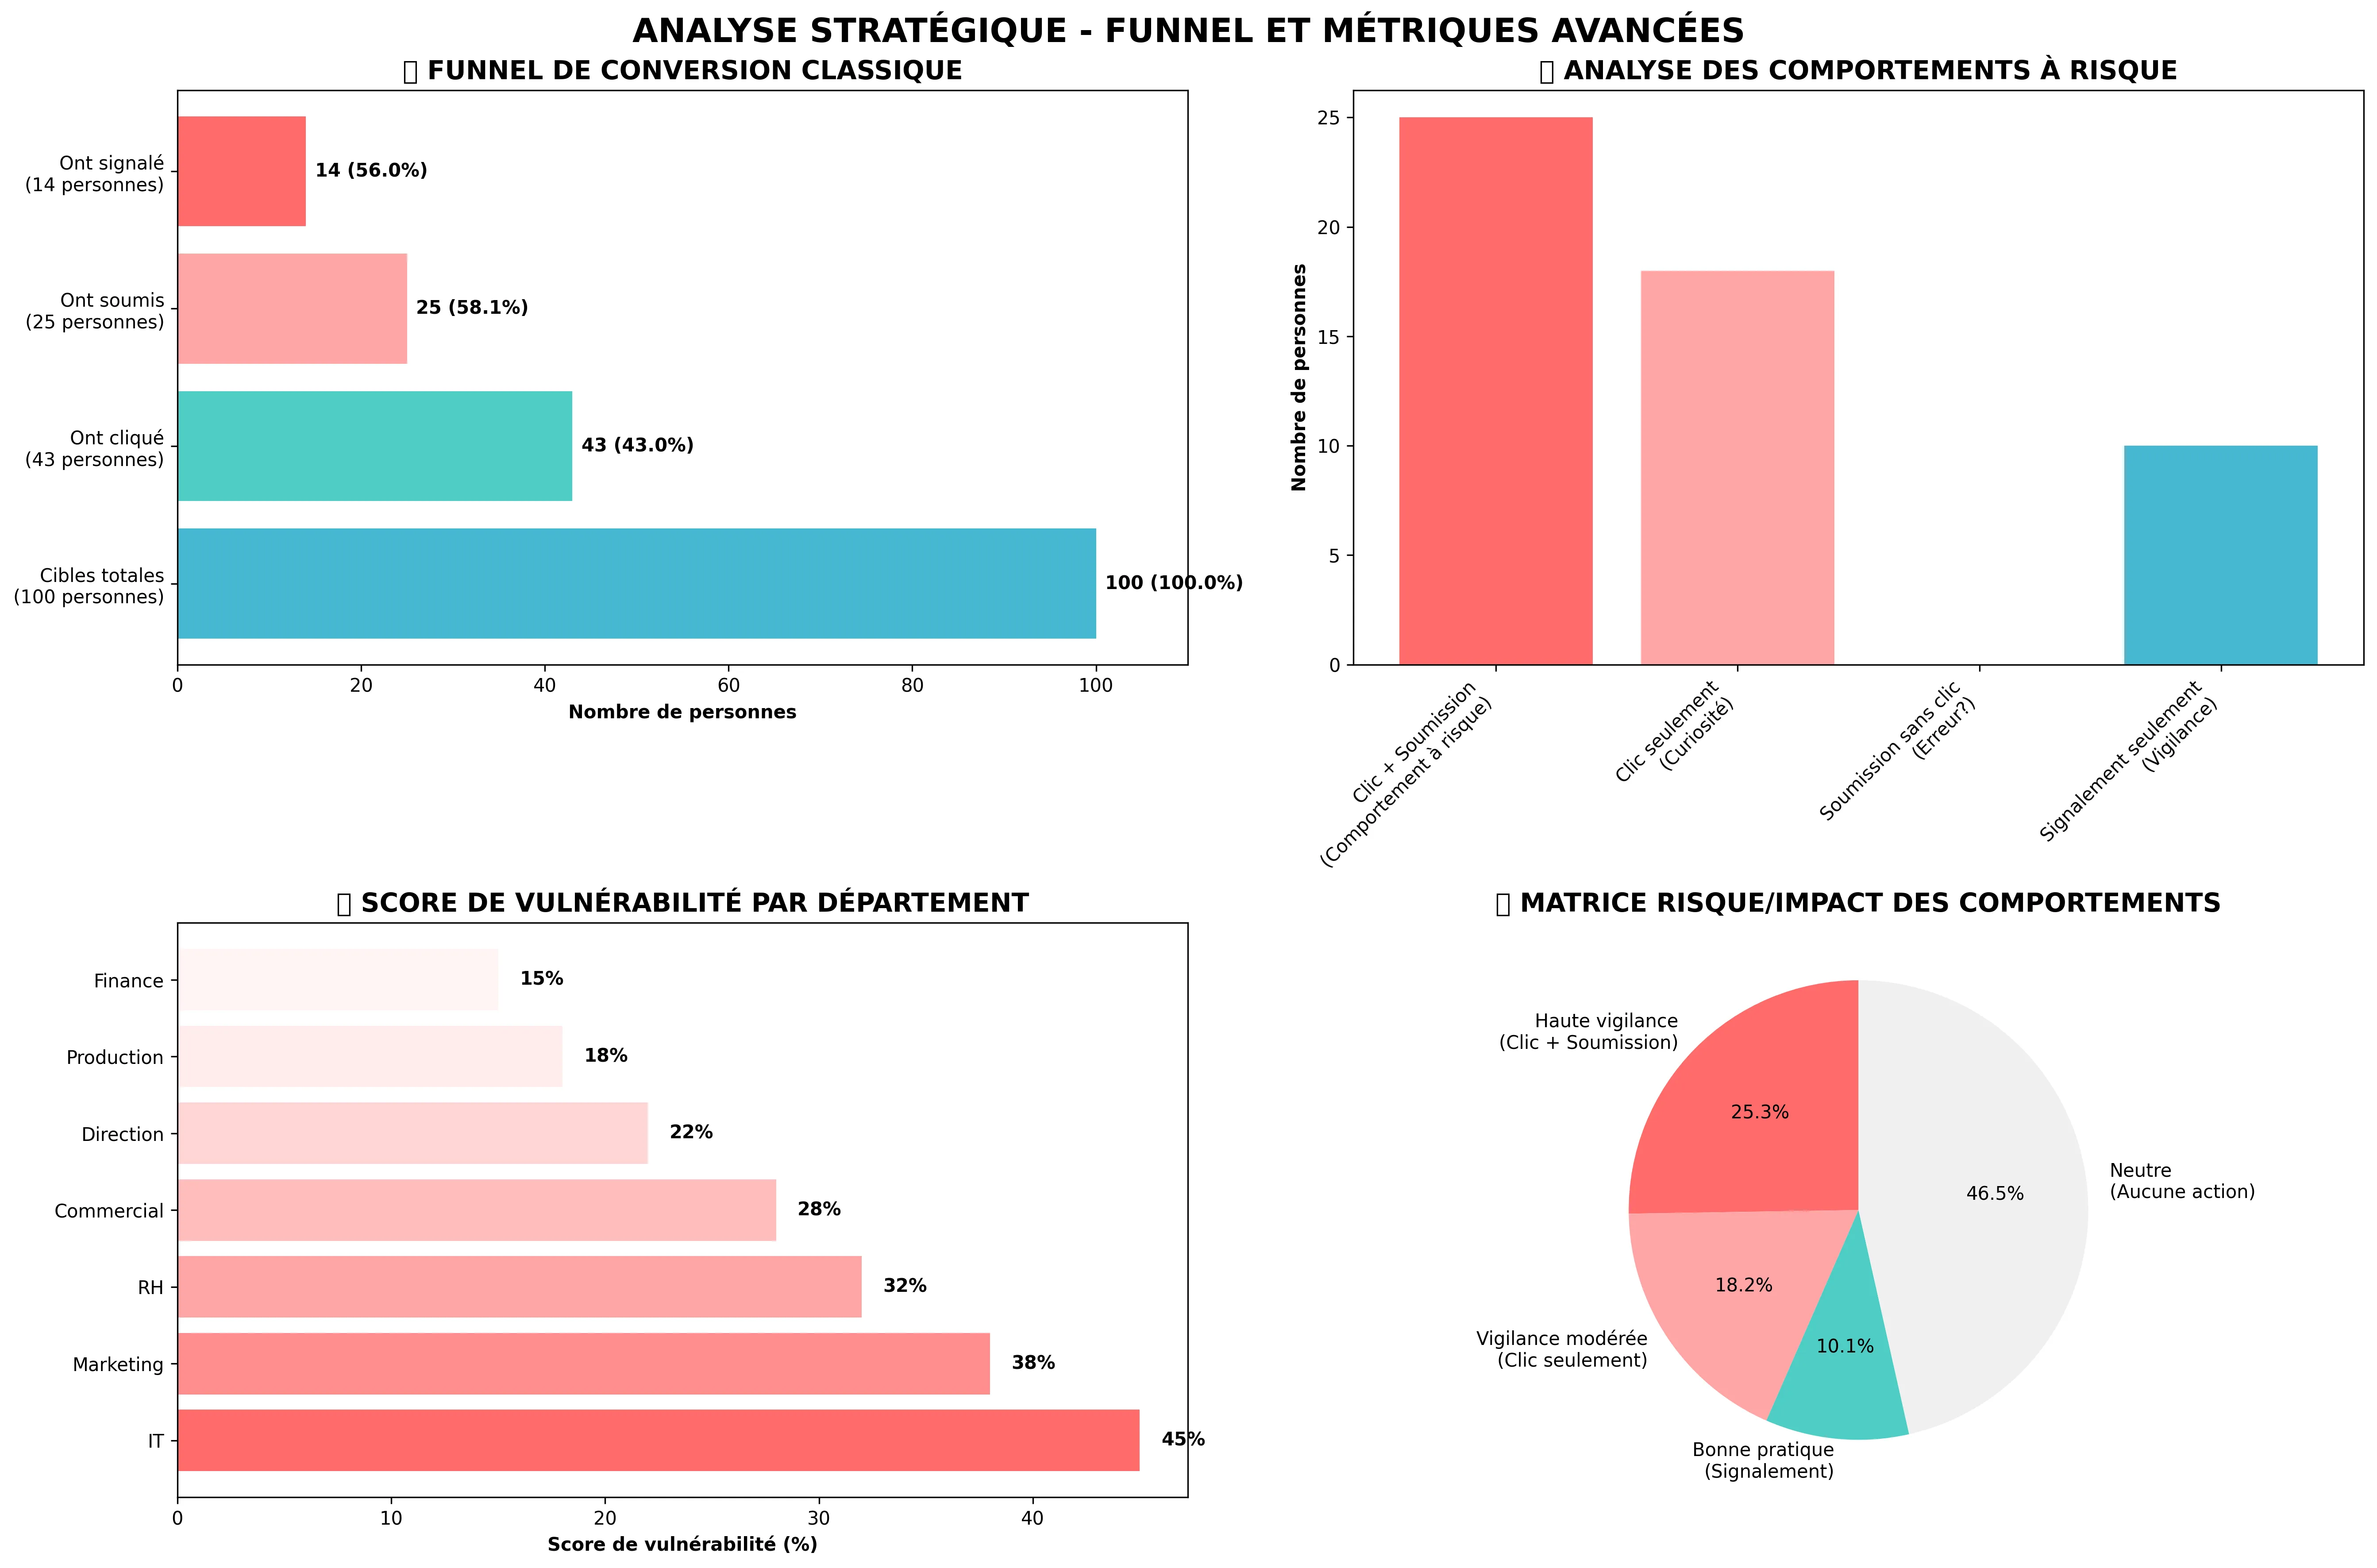
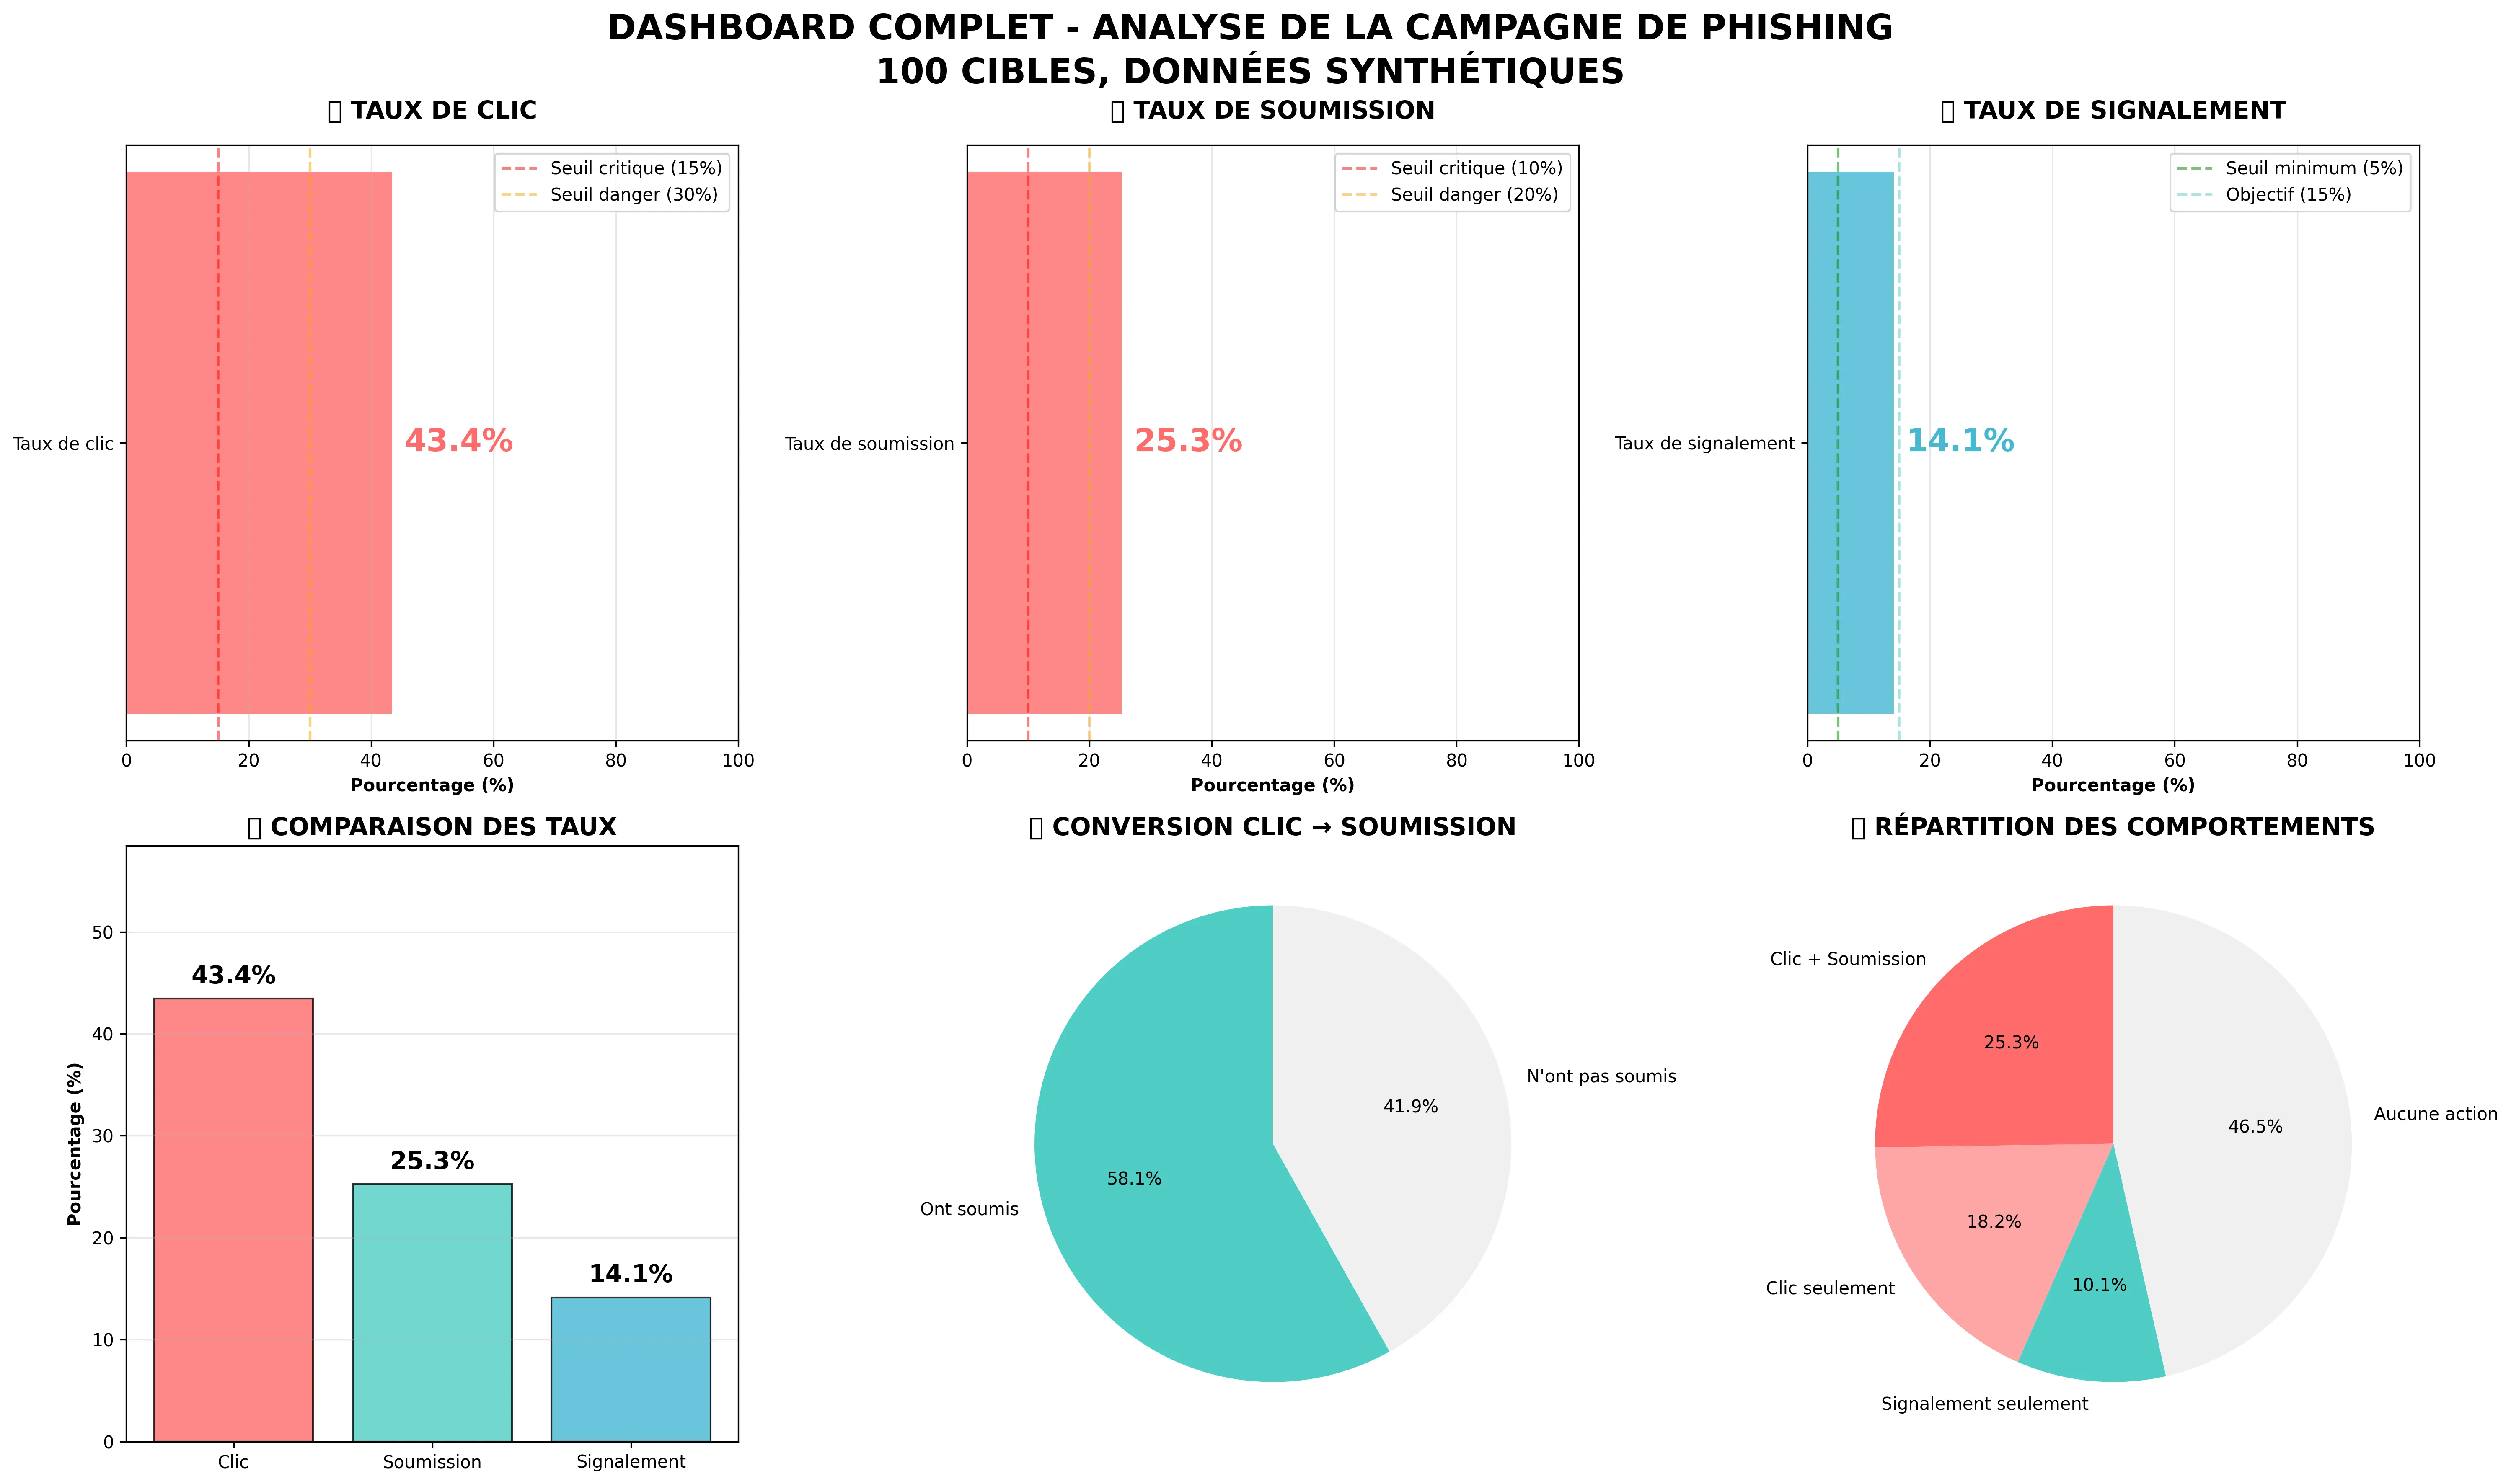
- 43 %des destinataires ont cliqué sur le lien
- 25 %ont saisi leurs identifiants
- 14 %ont signalé le message
Démarche
À partir d’un jeu de données synthétique généré en Python, analyse d’une campagne de phishing simulée envoyée à 100 collaborateurs, puis préparation d’une restitution destinée à la direction générale.
Constats
- 43 % des destinataires ont cliqué sur le lien, et 58 % d’entre eux ont ensuite saisi leurs identifiants.
- Seuls 14 % ont signalé le message.
- Les fonctions les plus exposées sont chef de projet, comptable, chef de produit et consultant.
Recommandations
- Feuille de route en trois horizons :
- de 0 à 30 jours : formation ciblée et simulations mensuelles ;
- de 30 à 90 jours : mentorat et renforcement de l’authentification ;
- de 3 à 6 mois : authentification multifacteur obligatoire et supervision continue.
- Évaluation de l’impact : comparaison du coût potentiel d’une attaque avec l’investissement préventif, estimé à 30 k€.
- Gouvernance : répartition des responsabilités entre la DSI, les ressources humaines, la direction et l’équipe sécurité, avec un objectif de réduction des vulnérabilités de 60 % en six mois.
Environnement technique
Python (génération des données, analyses, visualisations), tableaux de bord.
Captures